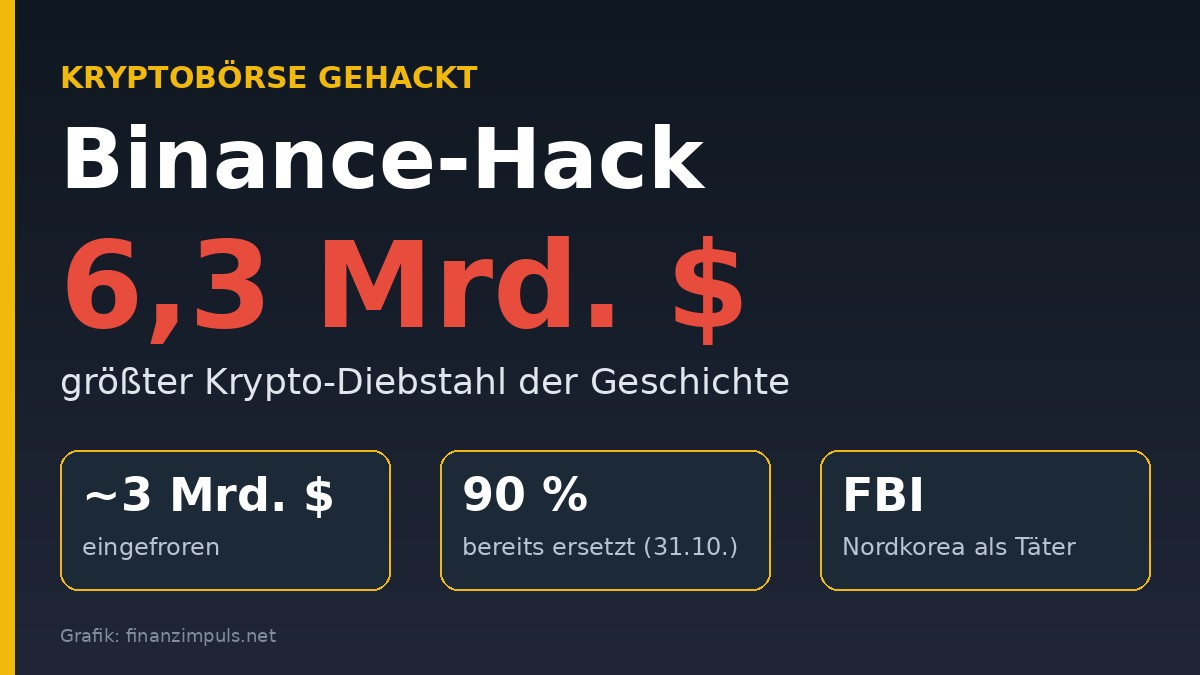
Rund 6,3 Milliarden Dollar in Kryptowährungen haben Angreifer bei Binance erbeutet, der größten Kryptobörse der Welt. Es ist der größte Krypto-Diebstahl, der je bekannt geworden ist, etwa viermal so groß wie der Bybit-Hack von 2025. Binance hat Auszahlungen gestoppt, verspricht vollen Ersatz und will die Sperre jetzt aufheben. Das FBI macht Nordkorea verantwortlich.
Hallo und schön, dass du da bist. Ein Hack dieser Größe betrifft nicht nur Binance-Kunden. Er hat Bitcoin, BNB und Krypto-Aktien nach unten gezogen, andere Börsen in Alarmbereitschaft versetzt und wirft eine alte Frage neu auf: Wie sicher liegen Coins auf einer Börse, und wie sicher in der eigenen Wallet? Hier bekommst du den kompletten Überblick, vom Ablauf des Angriffs bis zum aktuellen Stand.
Grafik: finanzimpuls.net
Kurzfassung, falls du nicht alles lesen willst
- Am Abend des 29. Oktober flossen aus Hot Wallets von Binance Kryptowerte im Wert von rund 6,3 Milliarden Dollar ab, der Großteil innerhalb von etwa 20 Minuten.
- Rund 3 Milliarden Dollar davon sind eingefroren, vor allem Stablecoins von Tether und Circle. Zurückgeholt ist das Geld damit aber noch nicht.
- Binance will alle Verluste selbst tragen und hat nach eigenen Angaben bereits 90 Prozent der gestohlenen Bestände ersetzt. Für Bitcoin, Ether, USDT, BNB und sechs weitere Coins sei die Deckung wieder vollständig.
- Das FBI ordnet den Angriff der nordkoreanischen Hackergruppe TraderTraitor zu.
- Bitcoin fiel um gut 4 Prozent auf rund 77.400 Dollar, BNB um etwa 6 Prozent. Coinbase-Aktien verloren an einem Tag mehr als 12 Prozent.
- Auszahlungen bei Binance sollen ab Sonntag, 1. November, wieder möglich sein.
Was ist bei Binance passiert?
Binance hat es nicht mit einem klassischen Datenleck zu tun. Gestohlen wurde direkt aus den Hot Wallets der Börse, also aus den Online-Wallets, über die Binance die laufenden Ein- und Auszahlungen seiner Kunden abwickelt. Kundenkonten wurden nach allem, was bisher bekannt ist, nicht einzeln geknackt. Passwörter und Logins der Nutzer spielten keine Rolle.
Das Besondere: Jede einzelne Transaktion war technisch gültig. Die Angreifer haben keinen Programmierfehler in einem Smart Contract ausgenutzt, sondern Transaktionen mit echten Signaturen aus Binance-Wallets erzeugt. Für die Blockchain sah das aus wie eine normale Auszahlung. Wie die Angreifer an diese Signatur-Befugnis gekommen sind, ist noch nicht abschließend geklärt.
Binance selbst nannte als ersten Befund den kompromittierten Laptop eines DevOps-Ingenieurs, also eines Mitarbeiters, der sich um Server und Betrieb kümmert. Darüber sollen die Angreifer Zugriff auf einen sogenannten Service-Container bekommen und unerlaubte Auszahlungsaufträge abgesetzt haben. Hinweise darauf, dass private Schlüssel der Wallets abgeflossen sind, hat die Börse nach eigener Aussage nicht gefunden.
Ganz so einfach war es aber offenbar nicht. Co-Chef Richard Teng stellte klar, der Angreifer habe nicht einfach die Rechte eines einzelnen Ingenieurs genutzt, und es sei keine Aktion mit „einem Klick“ gewesen. Inzwischen haben die Ermittler weitere Einbruchstellen gefunden. Dazu kommt ein Selbstzerstörungsmechanismus, mit dem die Angreifer Spuren gelöscht haben. Das macht die Aufklärung mühsam.
Die Rolle von EIP-7702
Der größte Einzelschaden entstand auf Ethereum. Dort nutzten die Angreifer eine Funktion namens EIP-7702, die seit dem Pectra-Upgrade im Mai 2025 aktiv ist. Sie erlaubt es einer normalen Wallet, vorübergehend Code eines Smart Contracts auszuführen. Gedacht ist das für bequemere Wallets. Im Fall Binance wurde es zur Hintertür.
Eine Wallet, die auf Etherscan als „Binance 14“ geführt wird, unterschrieb eine Berechtigung, die sie an einen Vertrag der Angreifer band. Weil diese Wallet ständig Auszahlungen verarbeitete und sich ihr interner Transaktionszähler laufend änderte, schickten die Angreifer gleich 50 solcher Berechtigungen für aufeinanderfolgende Zählerstände mit. Eine davon passte garantiert. Wenige Minuten später rief der Angreifer seinen „Sweeper“-Vertrag auf und räumte die Wallet in einer einzigen Transaktion ab: rund 2,5 Milliarden Dollar in Ether und Token, darunter etwa 1,6 Milliarden USDT.
Damit war es nicht vorbei. Die Systeme von Binance leiteten weiter Kundeneinzahlungen in genau diese Wallet, und der Angreifer räumte sie noch zweimal ab. Knapp vier Stunden blieb die fremde Berechtigung aktiv, bis Binance sie in der Nacht widerrief. Über dieselbe Wallet zogen die Täter außerdem rund 823 Millionen USDC aus einer weiteren Binance-Wallet ab. Unterm Strich ein Lehrstück: Eine Komfortfunktion wird gefährlich, wenn die Signatur in falsche Hände gerät.
Der Zeitablauf
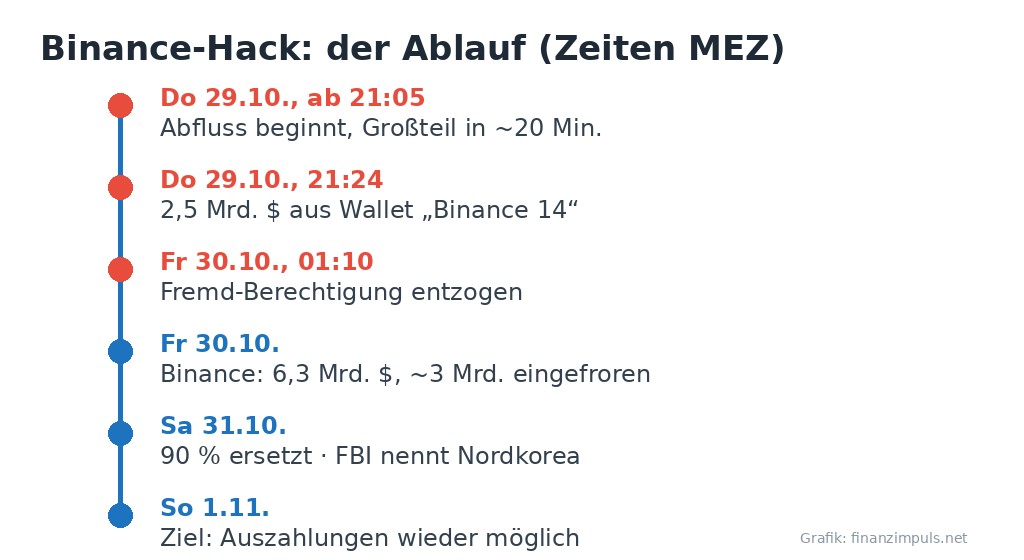
Der Angriff lief schnell. Nach Auswertung des Analysehauses TRM Labs begann der Abfluss am Donnerstag, 29. Oktober, um 21:05 Uhr deutscher Zeit, der Großteil war nach rund 20 Minuten weg. Die Angreifer versuchten dabei offenbar, dem Einfrieren der Stablecoins zuvorzukommen.
| Zeitpunkt (MEZ) | Ereignis |
|---|---|
| Do 29.10., ab 21:05 Uhr | Abflüsse aus mehreren Binance-Wallets auf verschiedenen Blockchains beginnen |
| Do 29.10., 21:24 Uhr | Rund 2,5 Milliarden Dollar verlassen in einer Transaktion die Wallet „Binance 14“ |
| Do 29.10., abends | Binance stoppt die Auszahlungen, Einzahlungen und Handel laufen weiter |
| Fr 30.10., 01:10 Uhr | Binance widerruft die Berechtigung des Angreifers für „Binance 14“ |
| Fr 30.10. | Binance beziffert den Schaden auf 6,3 Milliarden Dollar, rund 3 Milliarden sind eingefroren. Verdacht: kompromittierter Mitarbeiter-Laptop |
| Fr 30.10. | Bitcoin fällt auf ein Sechswochentief, Krypto-Aktien brechen ein. Binance legt 6,34 Milliarden Dollar zur Seite |
| Sa 31.10. | Binance meldet 90 Prozent Ersatz, das FBI nennt Nordkorea als Täter |
| So 1.11. | Geplante Wiederaufnahme der Auszahlungen |
| bis Di 3.11. | Nachprüfbarer Reservennachweis (Zero-Knowledge-Beweis) soll vorliegen |
Wie groß ist der Schaden?
Binance gibt den Gesamtschaden mit rund 6,3 Milliarden Dollar an. TRM Labs kommt auf 6,36 Milliarden Dollar. Zum Vergleich: Der bisherige Rekord war der Hack der Börse Bybit im Februar 2025 mit etwa 1,5 Milliarden Dollar, ebenfalls Nordkorea zugeschrieben. Der Binance-Fall ist also rund viermal so groß.
Ein Teil der Beute ist blockiert. Stablecoins wie USDT und USDC haben einen Herausgeber, der Guthaben auf bestimmten Adressen sperren kann. Tether hat nach eigenen Angaben knapp 1,57 Milliarden Dollar eingefroren, Circle rund 800 Millionen Dollar. Insgesamt spricht Binance von etwa 3 Milliarden Dollar, die auf der Blockchain festgesetzt sind.
Bei Bitcoin und Ether geht das nicht. Niemand kontrolliert diese Netzwerke zentral, also kann auch niemand Coins auf einer fremden Adresse sperren. Genau deshalb tauschen die Täter laut FBI die Beute vor allem in Ether um. Eingefroren heißt übrigens nicht zurückgeholt: Bis die gesperrten Stablecoins wieder bei Binance landen, kann es dauern.
| Kennzahl | Wert |
|---|---|
| Gesamtschaden laut Binance | rund 6,3 Mrd. $ |
| Größter Einzelabfluss („Binance 14“) | rund 2,5 Mrd. $ |
| Eingefroren (gesamt) | rund 3 Mrd. $ |
| davon Tether (USDT) | knapp 1,57 Mrd. $ |
| davon Circle (USDC) | rund 0,8 Mrd. $ |
| Rücklage von Binance für den Ersatz | 6,34 Mrd. $ |
| Bisheriger Rekord: Bybit (Feb. 2025) | rund 1,5 Mrd. $ |
Wer steckt dahinter?
Schon kurz nach dem Angriff legten sich die Blockchain-Analysten fest. TRM Labs ordnete den Diebstahl der Gruppe TraderTraitor zu, einer staatlich gesteuerten Hackereinheit aus Nordkorea, die auch unter den Namen Lazarus Group und APT38 geführt wird. Chainalysis bestätigte das nach eigenen Worten „mit hoher Wahrscheinlichkeit“.
Am Samstag zog das FBI nach. In einer Warnmeldung erklärte die US-Bundespolizei, Nordkorea sei für den Diebstahl von mehr als 6 Milliarden Dollar bei Binance verantwortlich. Gemeinsam mit dem Secret Service und der Steuerfahndung der US-Steuerbehörde IRS beobachte man, wie die Täter die Beute vor allem in Ether umtauschen. Als Nächstes erwartet das FBI Geldwäsche über DeFi-Plattformen und Tauschdienste, bei denen man schnell von einem Coin in den anderen wechseln kann. Börsen und Analysefirmen sollen Transaktionen mit den bekannten Täteradressen blockieren.
Das Muster kennt man. Nordkoreanische Gruppen haben schon in den vergangenen Jahren Milliarden aus der Kryptobranche gestohlen, Bybit war das bekannteste Beispiel. Typisch ist der Weg über Mitarbeiter und deren Geräte statt über die Blockchain selbst.
So reagiert Binance
Auszahlungsstopp
Binance hat die Auszahlungen ausgesetzt, um weitere Abflüsse zu verhindern. Einzahlungen und der Handel liefen laut Binance normal weiter. Anfangs hieß es in mehreren Berichten, auch Einzahlungen seien betroffen, das hat die Börse inzwischen klargestellt. Während der Sperre baut Binance seine Auszahlungsinfrastruktur nach eigenen Angaben neu auf und prüft Cloud-Systeme, Mitarbeitergeräte, die Verwaltung privater Schlüssel und die Abläufe beim Signieren von Transaktionen.
Entschädigung und SAFU
Die wichtigste Botschaft von Binance: Kunden sollen keinen Cent verlieren. „Binance wird die finanziellen Folgen dieser gestohlenen Mittel tragen, nicht unsere Nutzer“, heißt es in der Mitteilung vom Samstag. Dafür hat die Börse 6,34 Milliarden Dollar zurückgelegt. Etwa 5 Milliarden davon lagen nach Angaben von Richard Teng schon in den betroffenen Coins vor, den Rest kauft Binance über Börsen und im außerbörslichen Handel (OTC) nach.
Das Geld kommt aus drei Töpfen:
- SAFU: Der „Secure Asset Fund for Users“ ist ein Notfallfonds, den Binance 2018 aufgelegt hat. Er ist rund 1 Milliarde Dollar schwer und wird in Bitcoin gehalten. Binance hat ihn teilweise angezapft und will ihn wieder auf etwa 1 Milliarde Dollar auffüllen.
- Versicherungsfonds für Futures: Ein Teil dieses Fonds, der eigentlich Verluste im Terminhandel abfedern soll, fließt ebenfalls in den Ersatz.
- Firmenvermögen: Der Rest kommt aus der Unternehmenskasse.
Am Samstag meldete Binance, 90 Prozent der gestohlenen Bestände seien ersetzt, nach etwa 80 Prozent im Update davor. Achtung bei der Zahl: Das heißt nicht, dass 90 Prozent der Beute zurückgeholt wurden. Binance hat die Lücke mit eigenem Geld gefüllt. Vollständig gedeckt sind laut Binance BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD und ZEC. Die fehlenden 10 Prozent entfallen auf kleinere, weniger liquide Token, die sich nicht so schnell in großer Menge kaufen lassen.
Grafik: finanzimpuls.net
Reservennachweis
Um Vertrauen zurückzugewinnen, hat Binance einen neuen Schnappschuss seiner Reserven erstellt, Stichtag 31. Oktober, 01:00 Uhr deutscher Zeit. Der kryptografische Beweis, mit dem jeder Nutzer selbst prüfen kann, ob sein Guthaben mindestens 1:1 gedeckt ist, braucht nach Angaben der Börse 40 bis 50 Stunden Rechenzeit. Er soll bis zum 3. November fertig sein. Einen ausführlichen technischen Untersuchungsbericht hat Binance angekündigt, sobald die Ermittlungen abgeschlossen sind.
Auswirkungen auf Bitcoin, BNB und Ether
Die Märkte reagierten sofort. Schon im frühen asiatischen Handel am Freitag rutschte Bitcoin ab und fiel um 4,1 Prozent auf rund 77.400 Dollar, den tiefsten Stand seit sechs Wochen. Zeitweise ging es Richtung 76.000 Dollar. Ether verlor 4,4 Prozent auf etwa 2.230 Dollar.
Härter traf es BNB, den hauseigenen Coin von Binance. Er gab rund 6 Prozent auf etwa 701 Dollar nach. Das ist logisch: Wer an der Börse zweifelt, verkauft zuerst ihren Token. Ein Absturz blieb allerdings aus, und BNB gehört zu den Coins, die Binance nach eigener Aussage wieder voll gedeckt hat.
Der Hack traf auf einen ohnehin angeschlagenen Markt. Die Stimmung war schon vorher gedämpft. Mehr dazu findest du in unserem Wochenrückblick. Wie stark der Hack allein gewirkt hat, lässt sich deshalb nicht sauber trennen.
Krypto-Aktien im Sog
An der Wall Street erwischte es die Krypto-Werte. Coinbase verlor am Freitag mehr als 12 Prozent an einem Tag. Circle, der Herausgeber von USDC, gab um gut 9 Prozent nach, Robinhood um etwa 9 Prozent. Auch Strategy, das Unternehmen mit den großen Bitcoin-Beständen, rutschte deutlich ab.
Für Coinbase gibt es dabei eine paradoxe Seite. Kurzfristig leidet die Aktie mit dem ganzen Sektor, mittelfristig könnte die börsennotierte und regulierte US-Plattform aber Kunden gewinnen, die Binance den Rücken kehren. Das ist eine mögliche Entwicklung, keine Gewissheit.
Folgen für andere Kryptobörsen
Der Angriff hat die ganze Branche aufgeschreckt. Coinbase hat nach eigenen Angaben seine Systeme für die Offline-Verwahrung von Schlüsseln angepasst, „rein aus Vorsicht“. Kraken beobachtet die Lage nach eigenen Angaben genau. OKX-Chef Star Xu fordert ein Echtzeit-Warnsystem für die Branche: Börsen sollen sich bei einem Hack sofort informieren, gemeinsam reagieren und verdächtige Gelder vorübergehend sperren können.
Es gibt auch handfeste Bewegungen. Institutionelle Anleger ziehen nach Berichten Kryptowerte von zentralen Börsen ab, und zwar nicht nur von Binance. Wie viel Geld das ist und wohin es fließt, ist offen. Gut möglich, dass große Anleger künftig genauer hinschauen, wie viel Kapital sie auf einer Börse liegen lassen und wie die Verwahrung geregelt ist.
Davon könnten zwei Gruppen profitieren. Zum einen große, regulierte Börsen, weil Kunden kleinere Plattformen meiden, wenn selbst der Marktführer so verwundbar ist. Zum anderen dezentrale Börsen (DEX), bei denen du deine Coins gar nicht erst aus der Hand gibst. Ob es dazu wirklich kommt, wird sich erst zeigen, wenn die Auszahlungen bei Binance wieder laufen. Dann sieht man, wie viele Kunden ihr Guthaben abziehen.
Für alle Börsen gilt eine unbequeme Erkenntnis. Die Blockchain selbst wurde nicht geknackt. Die Schwachstelle lag bei Menschen, Geräten und internen Abläufen. Genau dort müssen die Plattformen jetzt nachbessern.
Was der Hack für private Wallets bedeutet
Wer seine Coins in einer eigenen Wallet hält (Self-Custody), war vom Binance-Hack direkt nicht betroffen. Die Angreifer haben Wallets der Börse geleert, nicht die von Privatleuten. Der Fall zeigt aber zwei Seiten derselben Medaille.
Das Argument für die eigene Wallet: Binance-Kunden kamen tagelang nicht an ihr Geld, obwohl ihr Guthaben laut Börse sicher ist. Wer seine Coins selbst verwahrt, hängt nicht von den Sicherheitsabläufen und Entscheidungen einer Börse ab. In der Kryptoszene sagt man dazu: „Not your keys, not your coins.“
Das Argument dagegen: In der eigenen Wallet bist du deine eigene Sicherheitsabteilung. Es gibt keinen SAFU-Fonds, der einspringt, und niemanden, der gestohlene Coins ersetzt. Und die Methode, mit der Binance ausgeräumt wurde, betrifft im Kern auch Privatleute. Wer eine bösartige Berechtigung unterschreibt, gibt die Kontrolle über seine Wallet ab. Mit EIP-7702 reicht unter Umständen eine einzige Unterschrift für eine ganze Wallet.
Phishing-Welle nach dem Hack
Nach großen Hacks folgen fast immer Betrüger. Sicherheitsfirmen warnen schon jetzt vor gefälschten Nachrichten im Namen von Binance: angebliche Entschädigungsformulare, „Wiederherstellungs“-Links, falscher Support per Telegram oder E-Mail. Das Ziel ist immer dasselbe, nämlich an deine Zugangsdaten, deine 2FA-Codes oder deine Wiederherstellungswörter zu kommen.
Dabei gilt eine klare Regel: Binance hat erklärt, die Verluste selbst zu tragen. Kunden müssen nichts beantragen und nichts bestätigen, um entschädigt zu werden. Wer dich zu so etwas auffordert, will dich hereinlegen.
Was du jetzt tun solltest
Das sind allgemeine Sicherheitshinweise, keine Anlageberatung:
- Nur offizielle Kanäle nutzen: Informationen zu Binance nur über die App, die selbst eingetippte Webadresse oder die offiziellen Konten der Börse. Keine Links aus Mails, SMS oder Chats anklicken.
- Nie die Wiederherstellungswörter (Seed-Phrase) eingeben, egal auf welcher Seite. Keine echte Börse und kein echter Support fragt danach.
- 2FA-Codes nie weitergeben, auch nicht an angebliche Mitarbeiter.
- Kontoaktivität prüfen: Anmeldungen, Geräte und Auszahlungsadressen im Konto ansehen. Eine Adress-Whitelist für Auszahlungen ist sinnvoll.
- Signaturen lesen, bevor du unterschreibst: Wallet-Anfragen, die eine Freigabe, eine Delegation oder „Permit“ verlangen, genau prüfen. Im Zweifel ablehnen.
- Alte Freigaben widerrufen: Token-Freigaben an Smart Contracts, die du nicht mehr brauchst, kannst du in vielen Wallets oder über Blockexplorer zurückziehen.
- Nicht in Panik handeln: Wenn die Auszahlungen wieder öffnen, kann es Wartezeiten geben. Wer sein Guthaben verlegen will, schickt zuerst einen kleinen Testbetrag.
Wer größere Beträge selbst verwahren will, nutzt meist eine Hardware-Wallet. Die Schlüssel bleiben dabei auf einem Gerät, das nicht dauerhaft am Internet hängt. Kaufen solltest du so ein Gerät nur neu und direkt vom Hersteller oder einem seriösen Händler, etwa über Hardware-Wallets bei Amazon *. Die Wiederherstellungswörter gehören auf Papier oder Metall, nicht in die Cloud und nicht ins Handy-Foto. Wie Bitcoin und seine Sicherheit grundsätzlich funktionieren, erklären wir in Bitcoin einfach erklärt.
Regulierung: Was jetzt auf Binance zukommt
Die Aufseher schauen genau hin. In den Vereinigten Arabischen Emiraten erklärte die Finanzaufsicht FSRA in Abu Dhabi, sie stehe in engem Austausch mit Binance und beobachte den Vorfall. Eine Lizenz schützt eben nicht automatisch vor Verlusten.
Für Kunden in Deutschland und der EU ist ein Punkt wichtig: Binance hat keine Zulassung nach MiCA, dem europäischen Regelwerk für Kryptowerte. Die Übergangsfrist für bestehende Anbieter ist am 1. Juli 2026 ausgelaufen. Für Nutzer heißt das: Die Schutzregeln, die MiCA für zugelassene Anbieter vorsieht, greifen hier nicht automatisch. Ob europäische Aufseher wegen des Hacks eigene Schritte einleiten, ist noch offen.
In den USA sind mit FBI, Secret Service und IRS gleich drei Bundesbehörden an den Ermittlungen beteiligt. Neue Regeln für Kryptobörsen sind aus dem Fall bislang nicht entstanden, der Druck auf strengere Sicherheitsstandards dürfte aber steigen.
Aktueller Stand
Stand jetzt sind die Auszahlungen bei Binance noch nicht wieder freigegeben. Die Börse hat für Sonntag, 1. November, die Wiederaufnahme angekündigt, vorbehaltlich der abschließenden Sicherheitsprüfungen. Eine genaue Uhrzeit nannte sie nicht. Einzahlungen und Handel sind möglich.
Offen sind vor allem drei Dinge. Erstens: Wie genau sind die Angreifer an die Signatur-Befugnis gekommen? Der technische Abschlussbericht steht aus. Zweitens: Wie viel der eingefrorenen 3 Milliarden Dollar fließt tatsächlich zurück, und wie viel der Ether- und Bitcoin-Beute lässt sich noch verfolgen? Drittens: Wie viele Kunden ziehen ihr Geld ab, sobald sie können? Davon hängt ab, ob der Hack für Binance ein teurer Unfall bleibt oder zum Vertrauensproblem wird.
Was heißt das für dich als Anleger?
Der Binance-Hack ist vor allem eine Erinnerung daran, dass Kryptowerte auf einer Börse ein Gegenparteirisiko tragen. Die Börse kann Auszahlungen stoppen, sie kann gehackt werden, und ob ein Schaden ersetzt wird, hängt von ihrer Finanzkraft ab. Binance kann 6,3 Milliarden Dollar stemmen. Eine kleine Plattform könnte das nicht.
Wer Kryptowährungen nur als Beimischung hält, sollte die Größe dieser Position im Blick behalten. Breit gestreute Anlagen wie ETFs sind von einem Börsenhack wie diesem nicht direkt betroffen. Wer ein Depot für ETF-Sparpläne sucht, findet bei Neobrokern wie Scalable Capital * oder finanzen.net zero * günstige Angebote. Einen Überblick gibt unser Depot-Vergleich.
Fazit
Unterm Strich ist der Binance-Hack ein Rekord, den niemand haben wollte: 6,3 Milliarden Dollar, gestohlen mit gültigen Signaturen in wenigen Minuten. Binance reagiert schnell und zahlt aus eigener Tasche, Kunden sollen nichts verlieren. Die eigentliche Probe kommt aber erst mit der Öffnung der Auszahlungen und dem Abschlussbericht. Für Privatanleger bleibt die Lehre schlicht: Coins auf der Börse sind bequem, aber nicht risikofrei, und in der eigenen Wallet ist Vorsicht beim Unterschreiben die beste Versicherung.
Häufige Fragen
Wie viel Geld wurde bei Binance gestohlen?
Nach Angaben von Binance rund 6,3 Milliarden Dollar, verteilt auf mehrere Blockchains. Es ist der größte bekannte Krypto-Diebstahl, etwa viermal so groß wie der Bybit-Hack von 2025.
Verlieren Binance-Kunden Geld?
Binance sagt nein. Die Börse will alle Verluste aus dem SAFU-Notfallfonds, einem Versicherungsfonds und Firmenmitteln ersetzen und hat dafür 6,34 Milliarden Dollar zurückgelegt. Nach eigenen Angaben sind 90 Prozent bereits ersetzt, zehn große Coins sind wieder voll gedeckt.
Wann kann ich wieder Geld von Binance abheben?
Binance plant die Wiederaufnahme der Auszahlungen für Sonntag, 1. November, abhängig von abschließenden Sicherheitsprüfungen. Einzahlungen und Handel waren die ganze Zeit möglich.
Wer steckt hinter dem Binance-Hack?
Das FBI macht die nordkoreanische Hackergruppe TraderTraitor verantwortlich, die auch als Lazarus Group bekannt ist. Die Analysefirmen TRM Labs und Chainalysis kamen zum selben Ergebnis.
Sind private Wallets vom Binance-Hack betroffen?
Nicht direkt, gestohlen wurde aus Wallets der Börse. Nach dem Hack nehmen aber Phishing-Versuche zu. Gib nie deine Wiederherstellungswörter oder 2FA-Codes heraus und unterschreibe keine Wallet-Freigaben, die du nicht verstehst.
Wie hat der Hack den Bitcoin-Kurs beeinflusst?
Bitcoin fiel am Freitag um gut 4 Prozent auf rund 77.400 Dollar, den tiefsten Stand seit sechs Wochen. BNB verlor etwa 6 Prozent, Ether rund 4,4 Prozent.